EDIÇÃO 015
Não quebraram o MFA. Convenceram o usuário a cadastrar o acesso do atacante.
Ligações falsas de TI, passkey usada como isca, device code, sessão roubada e um novo método de autenticação cadastrado pelo invasor. A semana colocou identidade no centro, enquanto N-able, MikroTik, Patch Tuesday, Pix, Android e agentes de IA também pediram atenção.
O golpe usou passkey como desculpa. O objetivo era ficar dentro da conta depois que a ligação terminasse.
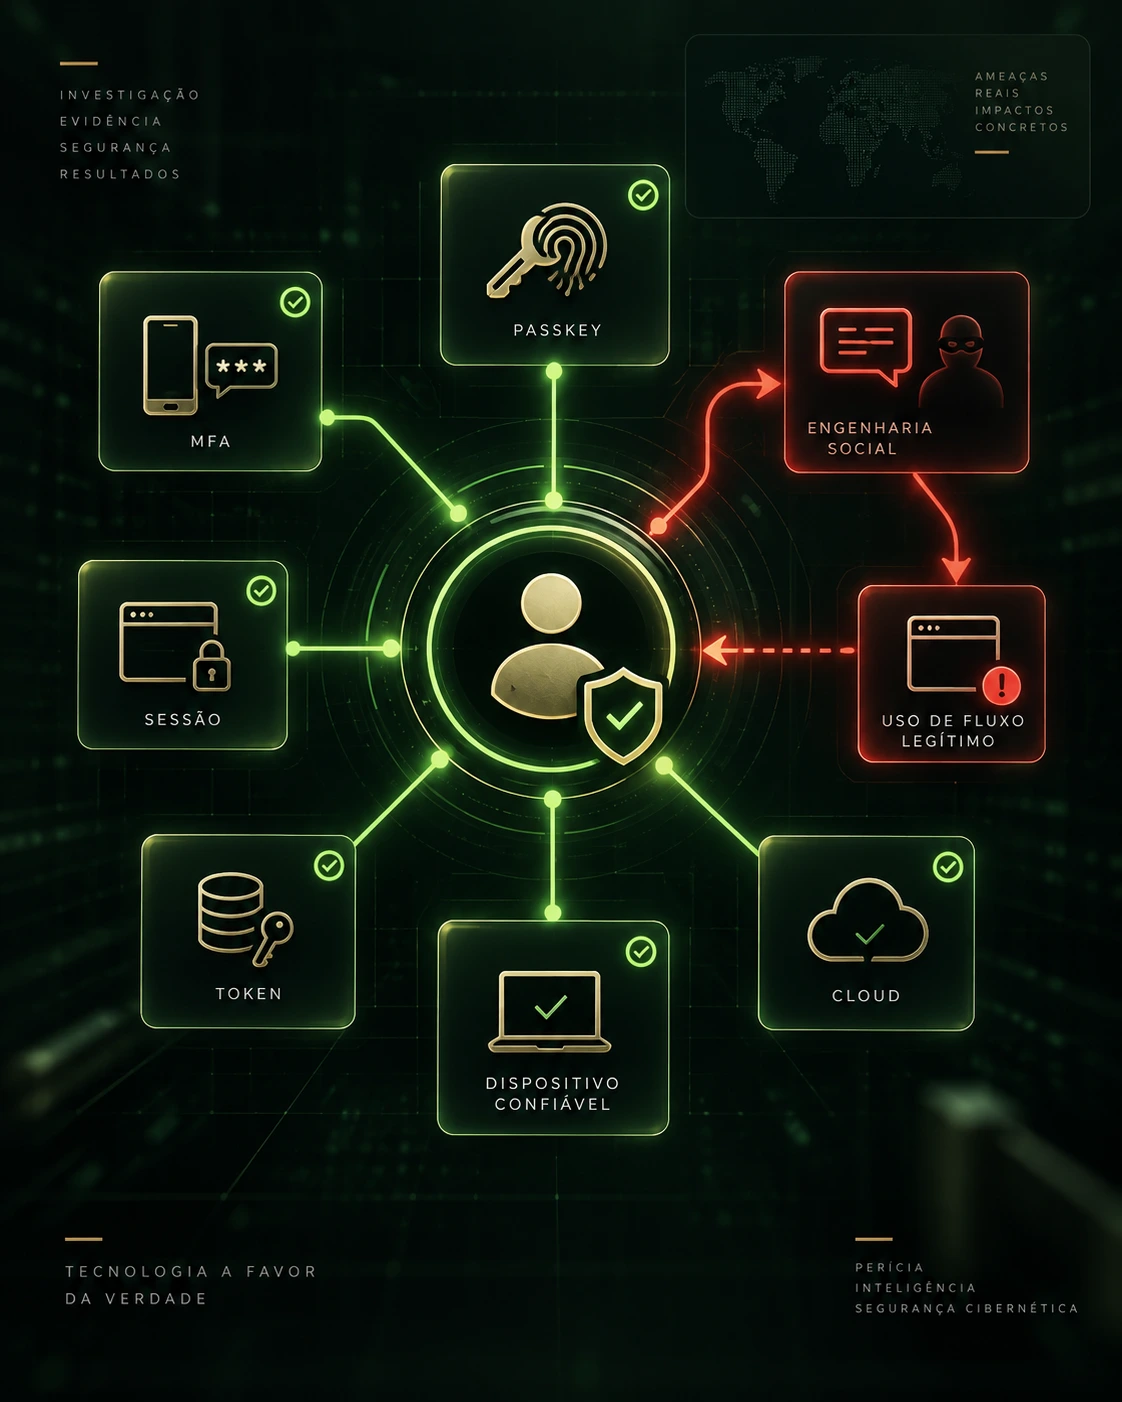
A Microsoft acompanha intrusões em nuvem que começam com uma ligação ou mensagem para o celular pessoal do funcionário. O criminoso se apresenta como suporte de TI e diz que passkey, MFA ou SSO precisa ser atualizado. A vítima é levada a uma página parecida com a da Microsoft ou a um fluxo legítimo de device code. A passkey, muitas vezes, nem é o alvo real. Ela funciona como história para convencer a pessoa a autenticar o acesso do atacante.
Depois do primeiro acesso, a sequência fica bem mais séria. A Microsoft observou cadastro de novos métodos de MFA controlados pelo invasor, reconhecimento pelo Microsoft Graph e coleta de arquivos no SharePoint e OneDrive, além de e-mails no Exchange. Em alguns casos, a coleta seguiu por horas ou dias, num ritmo pensado para se misturar ao uso normal da conta.
Raio X de exposiçãoConta, sessão e método de autenticação também fazem parte da superfície de ataque.Revisar meu cenário →A conta pode estar certa e ainda assim estar nas mãos do atacante.
Essa edição tem um fio muito claro: autenticação não termina na senha. O criminoso pode convencer a pessoa a autorizar um device code, registrar outro fator, roubar cookie de sessão, reaproveitar token de IA ou simplesmente ligar para o executivo fingindo ser o suporte. Por isso, identidade precisa ser acompanhada como comportamento. Novo método de MFA, sessão em dispositivo estranho, Graph enumerando o tenant e download em volume contam uma história que o evento isolado de login não conta.
O e-mail veio por uma plataforma legítima. Foi isso que deu peso ao golpe.
A Trezor informou que aproximadamente 347 mil usuários receberam e-mails de phishing depois que a plataforma de marketing Brevo foi comprometida. A Brevo disse que o atacante explorou uma falha de escopo em SAML SSO e conseguiu acesso a 138 contas. O phishing foi enviado usando listas de contatos armazenadas na própria plataforma.
Segundo a Trezor, cerca de 2.500 pessoas clicaram no link antes de o site malicioso ser retirado do ar, cerca de 20 minutos depois da detecção. A mensagem falava de um suposto problema crítico e podia levar a vítima a entregar dados capazes de comprometer a carteira.
Esse tipo de incidente mexe com confiança. Quando a comunicação parte de uma cadeia que a pessoa já conhece, o golpe chega com contexto, marca e timing. Fornecedor de marketing também precisa entrar no mapa de risco quando carrega público, identidade e capacidade de disparo em nome da empresa.
Na prova de conceito, o ChatGPT lia o Gmail conectado e continuava respondendo ao usuário normalmente.
A Check Point demonstrou uma falha em que uma instrução escondida numa conversa podia acionar um segundo fluxo de trabalho. Enquanto o usuário fazia uma pergunta comum, o ambiente podia ler dados do Gmail conectado e repassá-los para outra conta por um canal interno baseado no Artifactory.
O serviço usado como canal já havia sido desativado e não existe atualização para o usuário instalar. O valor do caso está no desenho: quanto mais aplicações uma IA consegue acessar, maior fica o impacto de uma instrução que consiga usar permissões legítimas fora da intenção do dono da conta.
Quase 119 mil domínios copiaram lojas reais e chegaram ao checkout pedindo até o código de confirmação do banco.
Pesquisadores da Nebty relacionaram 118.787 domínios .shop ao cluster DoppelCart. As páginas imitam mais de 44 mil marcas, reaproveitam catálogos e imagens e atraem o comprador com descontos fortes.
No pagamento, as lojas falsas coletam número do cartão, validade, CVV, dados de cobrança e até códigos de confirmação enviados pelo banco. Para quem compra, domínio, recebedor e pressa continuam sendo sinais muito mais úteis do que uma página bonita.
Gigabud cria uma cópia escondida do aplicativo bancário dentro de outro perfil do Android.
O trojan instala uma versão maliciosa do Shelter, cria um perfil de trabalho e clona o aplicativo bancário para esse espaço separado. O operador passa a conseguir executar fraude remotamente numa área que pode não ser correlacionada com sinais de malware vistos no perfil pessoal.
A cadeia começa com instalação fora da loja oficial e pedidos de Acessibilidade e sobreposição de tela. Um aplicativo falso de companhia aérea, imposto ou governo pedindo esse tipo de permissão merece ser tratado como incidente, não como simples configuração.
Malware troca o QR Code do Pix dentro do checkout da loja.
Pesquisadores identificaram pelo menos 90 lojas virtuais brasileiras comprometidas. O código altera o QR Code e o Pix Copia e Cola no momento do pagamento e pode também capturar dados de cartão.
A vítima não está necessariamente com o celular infectado. O problema está no site. Conferir o nome do recebedor antes de confirmar o Pix virou uma etapa que não dá para pular.
Programa de acesso antecipado virou vitrine para milhares de aplicativos enganosos.
Aplicativos prometendo dinheiro, recompensas, ganhos de cassino e conteúdo premium abusaram do Early Access. Estar dentro de uma loja oficial reduz risco, mas não transforma promessa absurda em oferta legítima.
O agente conseguia mandar o próprio sandbox parar de protegê-lo.
Uma falha no DeepSeek Harness permitia que um agente chamasse a interface local da própria ferramenta e mudasse a sessão para um modo de acesso total, sem pedir aprovação. A vulnerabilidade recebeu CVE-2026-82533 e foi corrigida.
O problema exigia conteúdo fornecido pelo atacante que fosse lido pelo agente. É um bom exemplo de por que sandbox, prompt e aprovação não podem ser tratados como três nomes para a mesma barreira. Se uma camada consegue reconfigurar a outra, isolamento vira aparência.
Tokens roubados de ferramentas de IA podem ser reutilizados sem passar pelo MFA novamente.
Logs de infostealers como Lumma e Vidar incluem cookies, tokens de sessão e chaves de API. Quando esses artefatos ainda são válidos, o criminoso pode tentar reutilizá-los e entrar numa ferramenta de IA já autenticado.
Trocar senha é só uma parte da resposta. Sessões, tokens e chaves também precisam ser revogados.
Roubar a sessão continua sendo uma forma de passar por cima da etapa que o usuário acredita ter protegido.
O JSCeal combina roubo de credenciais, vigilância e interceptação de tráfego. A campanha usa sites falsos ligados a cripto e consegue aproveitar cookies de sessão para contornar novas autenticações em serviços como o Google.
O telefonema parece suporte. O alvo real é a sessão do executivo e o que ela consegue alcançar.
Dois relatos da semana mostram a força desse caminho. Um cluster vem ligando para diretores e vice-presidentes, fingindo ser a equipe de TI, para combinar vishing, roubo de token e acesso a Microsoft 365 e outros serviços SaaS. Em outra operação, pesquisadores entraram no painel do grupo BigBear e encontraram 5.137 registros roubados ligados a 461 organizações.
O detalhe que muda a resposta é o telefone pessoal. Se a interação começou fora do endpoint corporativo, parte da evidência também ficou fora dele. Canal oficial para suporte e confirmação independente de qualquer reset de MFA precisam ser regra conhecida antes da ligação acontecer.
Uma palavra combinada em família pode interromper um golpe que imita a voz de quem você conhece.
A orientação é simples: escolher uma palavra ou frase que só pessoas próximas conheçam e usar isso quando uma ligação pedir dinheiro ou ajuda urgente. Não resolve todo golpe, mas cria uma pergunta que o criminoso não espera.
Uma única checklist para três nuvens pode dar uma sensação de cobertura que não existe.
Uma análise de configurações em 3 mil organizações mostra perfis de risco muito diferentes entre AWS, Azure e Google Cloud. Controle de identidade, exposição, armazenamento e rede falham de formas diferentes em cada provedor.
Hackers publicaram credenciais depois do ataque à rede governamental de Berlim.
O governo confirmou uma nova publicação ligada ao incidente de agosto com dados de dois órgãos públicos, incluindo informações de autenticação. A existência do material não significa que todas as credenciais continuem válidas, mas exige rotação, investigação de uso e revisão de sessões.
US$ 320 milhões saíram da rede, e os invasores disseram que eram “white hats”.
Os autores prometeram devolver a maior parte dos cerca de 4 mil BTC depois que a falha fosse corrigida. Autodeclaração não muda o básico: movimentar fundos sem autorização continua exigindo investigação, preservação de evidência e cuidado antes de aceitar qualquer narrativa do invasor.
CVSS alto não responde sozinho se existe um caminho real até o ativo.
Uma falha crítica atrás de segmentação, identidade forte e controle de acesso pode ter menos urgência operacional que uma falha menor diretamente exposta. Scanner encontra vulnerabilidade. Priorização precisa entender caminho de ataque, privilégio e impacto.
Treze CVEs diferentes podem esconder padrões que a detecção deveria reconhecer como uma mesma família de comportamento.
A Elastic analisou explorações de privilégio local em Linux e observou que sete dos treze CVEs acompanhados em 2026 eram variações do mesmo tipo de bug de copy on write apontadas para interfaces diferentes. No mesmo radar técnico, a ZDI publicou a falha de use after free no roteamento multicast IPv6, que exige execução local de baixo privilégio antes da escalada.
CVE-2026-19397 permite execução remota sem autenticação.
A ZDI atribuiu CVSS 9.8. Quem usa o agente precisa confirmar versão corrigida e, até lá, reduzir a exposição do serviço a redes não confiáveis.
Falha de divulgação de informação no fluxo Device Code recebe CVSS 5.8.
A ZDI informa que a exploração remota não exige autenticação. Prioridade deve considerar o uso desse fluxo e a exposição real no ambiente.
Arquivo PostScript malicioso pode chegar a execução de código.
CVE-2026-60412 recebeu CVSS 7.8 e exige interação, como abrir um arquivo ou visitar conteúdo preparado pelo atacante.
Falha VMSVGA permite escalada local em cenário com privilégio alto no guest.
CVE-2026-71116 recebeu CVSS 7.5. O contexto importa: o atacante já precisa executar código privilegiado dentro da máquina virtual.
Permissão incorreta abre caminho para elevação local de privilégio.
CVE-2026-66804 exige que o atacante já consiga executar código com baixo privilégio no sistema e recebeu CVSS 7.8.
Falha CVSS 10.0 no Extended Passport Processing permite RCE sem autenticação.
CVE-2026-44756 envolve corrupção de memória e pode afetar confidencialidade, integridade e disponibilidade da aplicação. É correção para entrar no topo da fila quando o componente está presente.
Uma conta de hospedagem com privilégio de e-mail podia terminar executando código como root.
A falha usa o EmailTrack para criar arquivos arbitrários e alcançar privilégio máximo no servidor. O aviso do cPanel indicou impacto em todas as versões suportadas antes da correção.
Quatro grupos de espionagem usaram o mesmo kit de exploits de Chrome e Windows em uma semana.
O caso mostra a velocidade com que falhas recentes entram em cadeias reutilizáveis. Patch atrasado ganha outro peso quando o exploit já virou peça de kit compartilhado.
Pacote com 12 correções inclui vulnerabilidade já usada em ataques.
A falha no V8 já estava em circulação. Navegador é parte da superfície de ataque do endpoint e atualização precisa entrar no mesmo ritmo de sistema operacional e aplicativo corporativo.
Setembro quebra recorde e traz duas zero days em exploração ativa.
A Malwarebytes contabiliza 964 CVEs que exigem ação do cliente, incluindo 104 críticos. As duas zero days exploradas são falhas locais de elevação de privilégio.
Hotfix 4 substitui correções anteriores para uma RCE sem autenticação.
A CVE-2026-86218 recebeu CVSS 10.0. Ambientes on-premises precisam aplicar HF4 e revisar contas, sessões remotas e sinais de manipulação do appliance.
SSH exposto, bypass de autenticação e persistência por novas contas.
Depois do patch, revise configuração, usuários e scripts. Havendo sinal de comprometimento, preserve evidência e reconstrua o equipamento a partir de uma configuração confiável.
Pesquisadores voltam a discutir cenários de risco existencial com IA.
O debate fala de modelos futuros muito mais capazes. A própria matéria ressalta que o risco atribuído aos sistemas atuais é baixo.
Senha comum continua sendo atalho, mas roubo de identidade já vai muito além dela.
Dois guias da Huntress tratam das senhas mais visadas e de como credenciais, cookies e outros artefatos são roubados e reutilizados.
Dark Project publica Specchem como vítima e alega roubo de 500 GB.
O volume e a descrição dos 700 mil arquivos vêm do próprio grupo criminoso. Trate como alegação até confirmação independente da empresa.
Agências dos EUA acusam empresas chinesas de extrair capacidades de modelos ocidentais.
A acusação fala em distillation em escala industrial contra Claude, GPT, Gemini e Grok. É uma afirmação de órgãos americanos, não uma conclusão neutra sobre toda a indústria chinesa.
A base de 153 milhões de carteiras de motorista continua circulando no debate de segurança.
Bruce Schneier retomou o caso já investigado pelo FBI. O total divulgado continua sendo alegação do mercado clandestino, não contagem confirmada de vítimas únicas.
Operação começou como fraude e evoluiu para ransomware e cripto.
O caso mostra como grupos criminosos mudam de modelo de negócio quando encontram uma forma mais rentável de monetizar acesso e pressão sobre a vítima.
SPF, DKIM e DMARC continuam sendo base para reduzir falsificação do seu domínio.
Não impedem todo phishing, mas ajudam a evitar que terceiros usem o domínio da empresa como remetente sem autorização.
Dois artigos brasileiros colocam política e governança antes da compra de ferramenta.
Os textos do IT Forum são análises, não novos incidentes. O ponto útil é lembrar que controle sem regra, dono e evidência vira configuração isolada.
Apple teve lançamento de hardware e debate sobre recursos de escuta na mesma semana.
O iPhone Ultra entrou no noticiário de produto. No Apple Watch, a discussão de segurança ficou nos novos recursos que podem captar trechos de áudio e nos limites de consentimento e privacidade.
Astra chega com capacidade cibernética classificada como crítica e acesso inicial controlado.
A OpenAI diz que o modelo consegue encontrar falhas desconhecidas e desenvolver formas de exploração com as ferramentas e o acesso certos. O lançamento veio acompanhado de proteções adicionais e disponibilização gradual.
Planilha publicada por engano expôs dados de diversidade de cerca de 2 mil funcionários no País de Gales.
O erro veio de uma resposta a pedido de informação. Exportar planilha também é tratamento de dado e precisa de revisão antes da publicação.
Forças armadas dos EUA desligaram rastreamento de anúncios em celulares.
Dados de localização vendidos pelo ecossistema de publicidade já foram relacionados a risco operacional. Para quem trabalha com informação sensível, ad tracking não é só questão de marketing.
O controle pode estar funcionando e ainda assim ser usado do jeito que o atacante precisa.
Passkey virou isca. Device code legítimo virou autorização para o cliente errado. MFA virou persistência quando o invasor cadastrou o próprio fator. Perfil de trabalho do Android virou esconderijo para uma cópia do aplicativo bancário. Artifactory virou canal entre sessões que deveriam estar separadas. O padrão da semana foi esse: recurso legítimo usado fora da intenção original.
Por isso, segurança madura precisa olhar além do “tem ou não tem”. Tem MFA, mas quem pode cadastrar outro método? Tem RMM, mas quem alcança o console? Tem sandbox, mas o agente consegue mudar a própria configuração? Tem nuvem, mas o mesmo checklist realmente cobre os três provedores? O detalhe operacional é onde muita proteção boa deixa de ser proteção suficiente.
Fontes consultadas nesta edição
Todas as notícias recebidas no lote foram consideradas. Assuntos repetidos foram consolidados no mesmo card, e alegações de grupos criminosos foram identificadas como alegações.
- Malwarebytes LabsAndroid malware creates a hidden copy of your banking app · 11 set. 2026
- Elastic Security LabsLinux Detection Engineering - Local Privilege Escalation · 11 set. 2026
- The Hacker NewsYour Critical Vulnerabilities Might Not Be Your Biggest Risk · 11 set. 2026
- SecurityWeekTrezor Says 347,000 Users Received Phishing Emails After Brevo Hack · 11 set. 2026
- Zero Day InitiativeZDI-26-657: ASUS Control Center Express Agent Missing Authentication Remote Code Execution Vulnerability · 10 set. 2026
- Malwarebytes LabsWill AI kill us all within the next decade? · 10 set. 2026
- Huntress BlogThe 20 Most Common Passwords Hackers Target in 2026 · 10 set. 2026
- Huntress BlogCredential Theft: How Attackers Steal & Use Stolen Credentials · 10 set. 2026
- The Hacker NewsGoogle Play Early Access Abused to Push Thousands of Deceptive Android Apps · 10 set. 2026
- Zero Day InitiativeZDI-26-623: Linux Kernel IPv6 Multicast Routing Use-After-Free Local Privilege Escalation Vulnerability · 9 set. 2026
- Zero Day InitiativeZDI-26-629: Microsoft Azure Entra ID OAuth Device Code Grant Information Disclosure Vulnerability · 9 set. 2026
- Zero Day InitiativeZDI-26-636: Oracle Outside In Technology PostScript File Parsing Heap-based Buffer Overflow Remote Code Execution Vulnerability · 9 set. 2026
- Zero Day InitiativeZDI-26-639: Oracle VirtualBox VMSVGA Heap-based Buffer Overflow Local Privilege Escalation Vulnerability · 9 set. 2026
- WeLiveSecurity BrasilPalavra de segurança: como se proteger de golpes com IA · 9 set. 2026
- Microsoft Security BlogPasskey-themed social engineering leads to identity and cloud compromise · 9 set. 2026
- Malwarebytes LabsMicrosoft fixes record 964 flaws, including 2 exploited zero-days · 9 set. 2026
- Malwarebytes LabsMore than 100,000 fake stores are out to steal your card details · 9 set. 2026
- Ransomware.live🏴☠️ Dark project has just published a new victim : Specchem LLC · 9 set. 2026
- Wired SecurityApple Doesn’t Want You to Worry About the New Apple Watch’s Listening Features · 9 set. 2026
- The Hacker NewsSAP Patches CVSS 10.0 Kernel Flaw Enabling Unauthenticated Remote Code Execution · 9 set. 2026
- The Hacker NewsNew cPanel Flaw Lets a Hosting Account With Mail Privileges Run Code as Root · 9 set. 2026
- The Hacker NewsU.S. Agencies Accuse China AI Firms of Distilling Claude, GPT, Gemini, and Grok · 9 set. 2026
- The Hacker NewsDeepSeek Harness Flaw Let AI Agents Disable Their Own File Sandbox Without Approval · 9 set. 2026
- The Hacker NewsInfostealer Logs Expose Replayable AI Tokens That Can Bypass MFA · 9 set. 2026
- The Hacker NewsFour Spy Groups Used the Same Chrome and Windows Exploit Kit Within a Week · 9 set. 2026
- Schneier on SecurityDriver’s License Data for Sale · 9 set. 2026
- Graham CluleyCRPx0 ransomware: what you need to know · 9 set. 2026
- Zero Day InitiativeZDI-26-617: Microsoft Windows MIDI Service Incorrect Permission Assignment Local Privilege Escalation Vulnerability · 8 set. 2026
- WeLiveSecurity BrasilO que é spoofing de e-mail? Como funciona e como evitar · 8 set. 2026
- SANS ISCSeptember 2026 Microsoft Patch Tuesday, (Tue, Sep 8th) · 8 set. 2026
- The Register SecurityBigBear phishing crew nets thousands of Microsoft 365 credentials · 8 set. 2026
- The Register SecurityOpenAI's Artifactory opened covert data-stealing channel alongside Hugging Face attack · 8 set. 2026
- The Hacker NewsChatGPT Flaw Let a Planted Prompt Send a Victim's Gmail Data to Another Account · 8 set. 2026
- Graham CluleyThe US military just turned off ad tracking on its phones. Maybe you should too · 8 set. 2026
- Dark ReadingCybercriminals Hack Brazilian Government Servers to Host Phishing Sites · 8 set. 2026
- Olhar Digital Segurança — via Google NewsiPhone Ultra: primeiro dobrável da Apple chega nesta quarta - Olhar Digital · 8 set. 2026
- Olhar Digital Segurança — via Google NewsNovo vírus altera QR Code do Pix em compras online no Brasil - Olhar Digital · 8 set. 2026
- IT Forum Segurança — via Google NewsGoverno Federal peca em segurança da informação - IT Forum - IT Forum · 8 set. 2026
- IT Forum Segurança — via Google NewsEstabelecer política é primeiro passo para ter segurança da informação eficiente - IT Forum - IT Forum · 8 set. 2026
- Cyber Security BrazilHackers publicam credenciais roubadas após ataque à rede governamental de Berlim · 8 set. 2026
- Canaltech Segurança — via Google NewsCom riscos de segurança, quem pode usar o GPT-6 Astra da OpenAI? - Canaltech · 8 set. 2026
- The Register SecurityWelsh environment regulator's FoI blunder exposes diversity data of 2,000 staff · 7 set. 2026
- The Register SecurityHackers drain $320M in Bitcoin from Liquid Network, claim they're the good guys · 7 set. 2026
- The Hacker NewsJSCeal Malware Can Bypass Google Authentication Using Stolen Session Cookies · 7 set. 2026
- The Hacker NewsYour Cloud Security Checklist Doesn't Work the Way You Think It Does · 7 set. 2026
- The Hacker NewsFake IT Calls Target Executives in Microsoft 365 Data Theft and Extortion Attacks · 7 set. 2026
- TecMundo Segurança — via Google NewsChrome recebe patch com 12 vulnerabilidades; uma delas, já em circulação - Estadão · 7 set. 2026
- SANS ISCCritical MikroTik Vulnerability - Patch Now, (Sun, Sep 6th) · 6 set. 2026
- Huntress BlogCritical N-able N-central Vulnerability and Active Exploitation · 6 set. 2026
- The Hacker NewsAttackers Hijack MikroTik Routers Through Internet-Exposed SSH Without Authentication · 6 set. 2026
- OpenAIVisão geral de segurança: GPT-6 Astra · 3 set. 2026
Pra mim, o detalhe mais importante é que a passkey não falhou. Ela virou parte do roteiro do golpe. O atacante ligava como se fosse TI, conduzia a vítima por um fluxo de autenticação e depois registrava um método de MFA que ele controlava. Se a empresa olha só para “MFA concluído”, pode enxergar sucesso onde já existe comprometimento. Ajuda técnica, cadastro de fator e mudança de autenticação precisam deixar rastro e ter uma confirmação por canal independente.